El ataque a las heladeras francesas expone la fragilidad de la refrigeración conectada en América del Sur
Un hackeo a controladores industriales de la firma danesa Danfoss permitió a desconocidos modificar a distancia la temperatura de heladeras y cámaras en al menos 350 supermercados de Francia, con pérdidas de mercadería y focos de incendio. Especialistas advierten que en Argentina y la región existen miles de dispositivos similares expuestos en internet y todavía sin actualizar.
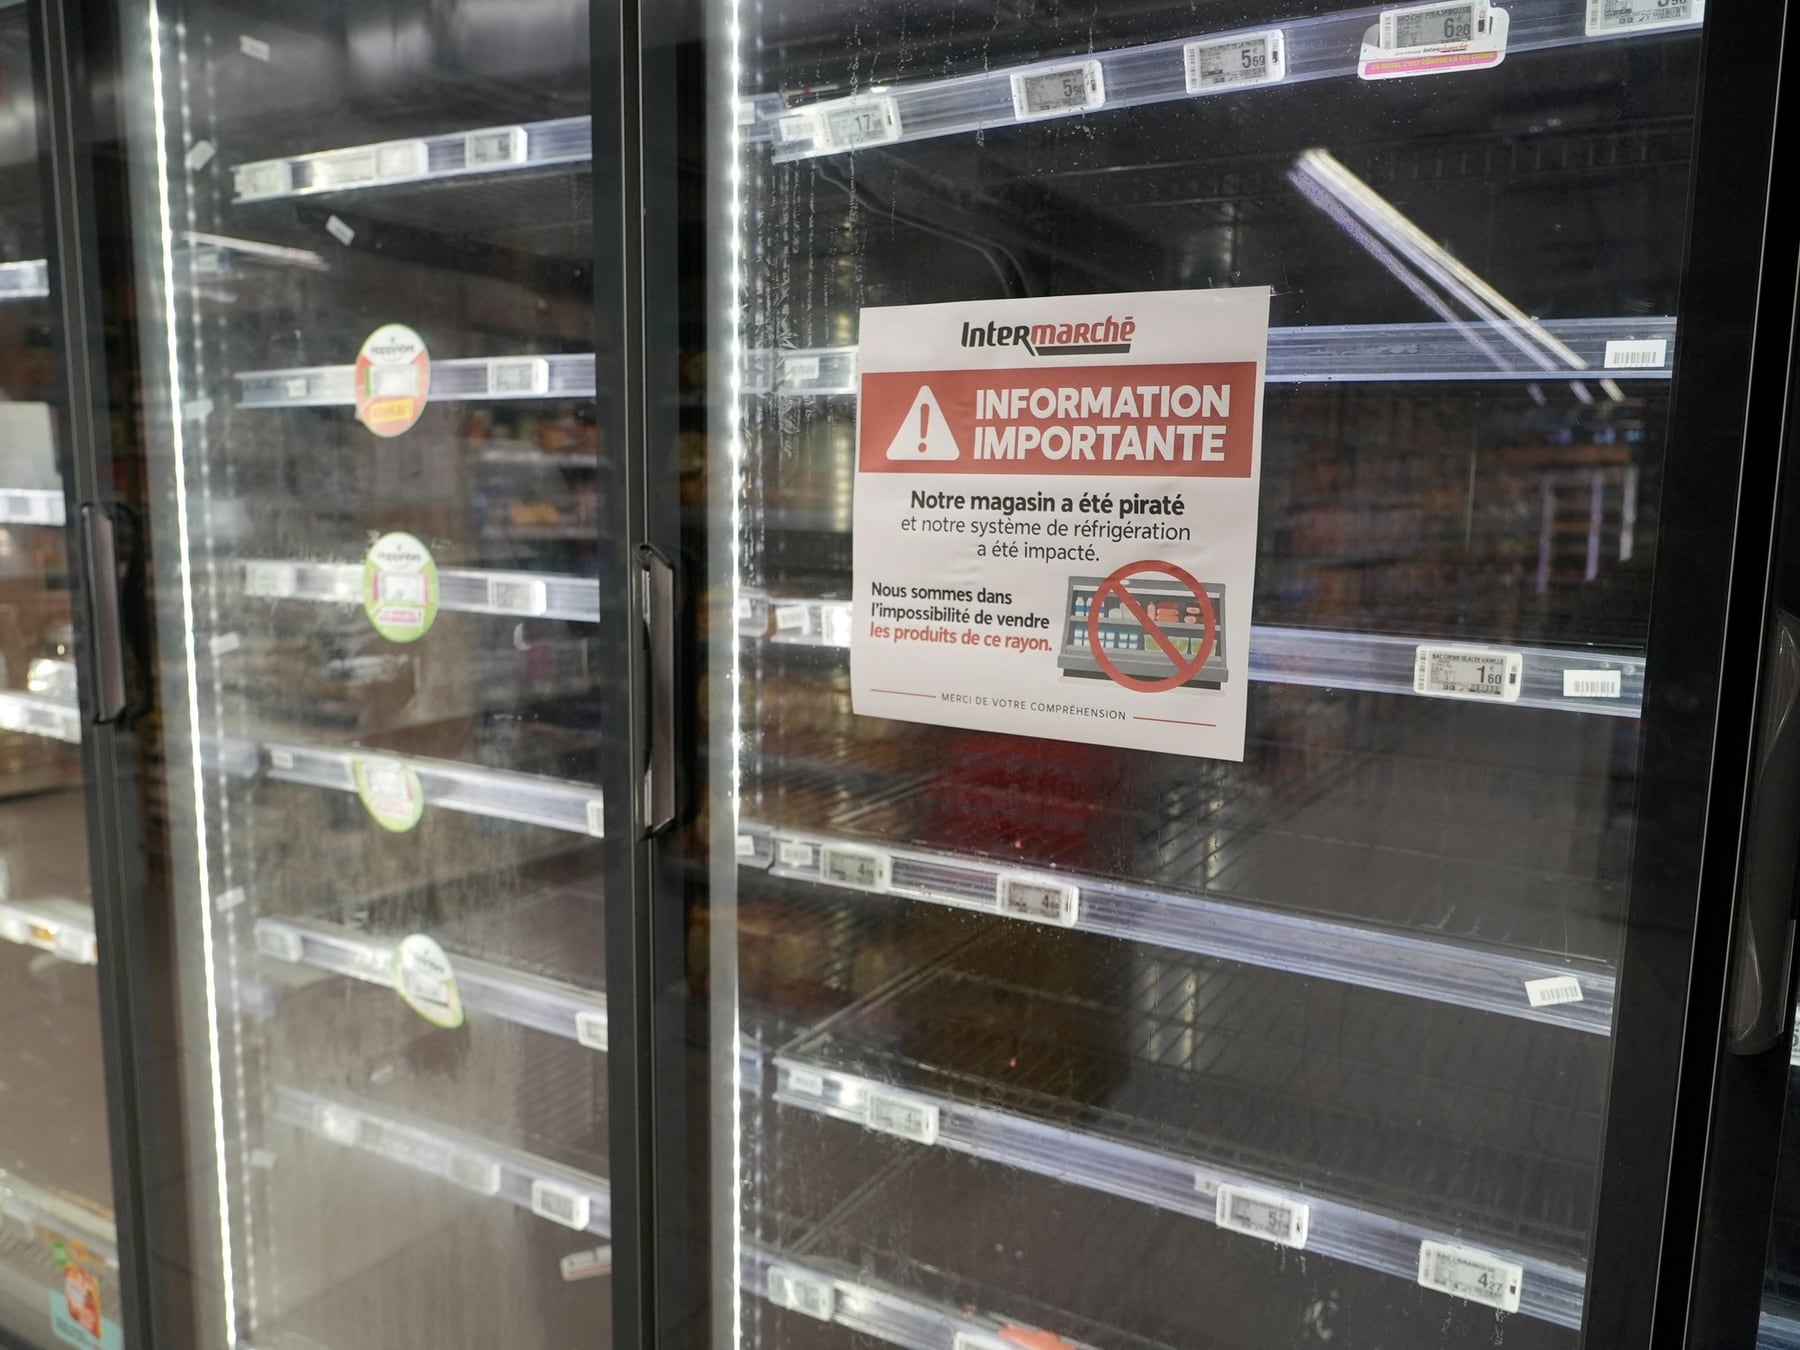
Pasillo central de un hipermercado del oeste parisien, a las seis de la tarde. La clientela se cruza con personal uniformado que retira bandejas de carne, lácteos y congelados. Los freezer están apagados. No por un corte de luz, sino porque alguien, desde algún lugar del mundo, escribió las instrucciones que elevaron la temperatura de las cámaras a 50 grados y arruinaron la cadena de frío. La escena se repitió, en distintas proporciones, en al menos 350 locales de una de las principales cadenas de supermercados de Francia, luego de un ataque informático que comprometió los controladores de refrigeración del fabricante danés Danfoss.
El caso, reportado por medios europeos y analizado por firmas de ciberinteligencia, volvió a poner sobre la mesa un problema que la industria arrastra desde hace años: los equipos industriales que mantienen frescos los alimentos y hacen funcionar desde ascensores hasta plantas de tratamiento de agua dependen, cada vez más, de pequeñas computadoras accesibles a distancia, y esas computadoras, muchas veces, no reciben mantenimiento de software.
Cómo se hackea una heladera industrial
Las heladeras y cámaras frigoríficas de los supermercados modernos llevan incorporados controladores electrónicos que permiten supervisar temperaturas, compresores y ciclos de descongelamiento desde una consola central. Una cadena con decenas de locales puede así detectar fallas y hacer ajustes sin enviar técnicos a cada sucursal. Esa comodidad operativa fue, en el caso francés, la puerta de entrada del ataque.
Los controladores afectados pertenecen a Danfoss, compañía danesa especializada en refrigeración y automatización industrial. La propia empresa reconoció que varios equipos comprometidos utilizaban versiones antiguas de su firmware, algunas ya sin soporte oficial. Según datos relevados con la herramienta de búsqueda Shodan, al menos 4.500 interfaces de Danfoss eran visibles desde internet al momento del incidente, aunque no se determinó cuántas presentaban fallas explotables.
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla. Para ingresar, un atacante necesita explotar una vulnerabilidad concreta, contar con credenciales filtradas o aprovechar una configuración insegura. En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña.”Braian Arroyo, especialista en ciberinteligencia
Las vulnerabilidades que se habrían explotado
Una de las hipótesis más sólidas apunta a fallas ya documentadas en el modelo Danfoss AK-SM 800A. El equipo de investigación Team82, de la firma Claroty, identificó vulnerabilidades en ese controlador que permitían eludir la autenticación y ejecutar instrucciones remotas. Danfoss publicó actualizaciones para corregirlas, pero las autoridades francesas todavía no confirmaron de manera oficial que esas fallas específicas hayan sido el vector utilizado en el ataque.
Con acceso al sistema, un atacante puede alterar temperaturas, modificar ciclos de descongelamiento o desactivar alarmas. Los reportes del incidente indican que los cambios en esos ciclos elevaron progresivamente la temperatura hasta niveles que arruinaron mercadería fresca y congelada, y en algunos locales se registraron focos de incendio originados en los propios equipos de refrigeración.
- Segmentar las redes industriales: que los controladores de refrigeración no compartan segmento con sistemas administrativos o con internet abierta.
- Aplicar los parches de firmware publicados por el fabricante apenas estén disponibles y llevar un inventario actualizado del software que corre cada equipo.
- Desactivar el acceso remoto por defecto cuando no sea imprescindible y exigir autenticación robusta, idealmente de múltiples factores.
- Monitorear parámetros físicos anómalos: una heladera que sube diez grados en minutos suele ser un evento, no un capricho del termostato.
- Auditar periódicamente la exposición de dispositivos con herramientas como Shodan y registrar cualquier interfaz visible hacia afuera del perímetro corporativo.
El episodio francés, además de los daños en mercadería y de los focos de incendio, dejó una advertencia que la prensa especializada repite desde hace tiempo: la plata de la refrigeración comercial, lo mismo que la de cualquier obra pública o servicio crítico, también se gasta en mantener actualizado el software que la sostiene. Cuando ese renglón se posterga, el costo lo pagan los alimentos, los locales y, en el peor de los escenarios, las personas. La advertencia, esta vez, lleva el sello de Danfoss.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
Google Meet revoluciona la comunicación con traducción de voz en tiempo real
UFL es gratis, pero puedes pagar para jugar antes: Todos los packs y ventajas del free-to-play de fútbol