Una vulnerabilidad en una aplicación oficial abrió la Switch 2 al software propio
El exploit desarrollado con ayuda de inteligencia artificial permite ejecutar código con permisos de sistema en la consola más reciente de Nintendo, aunque debe reactivarse después de cada encendido.
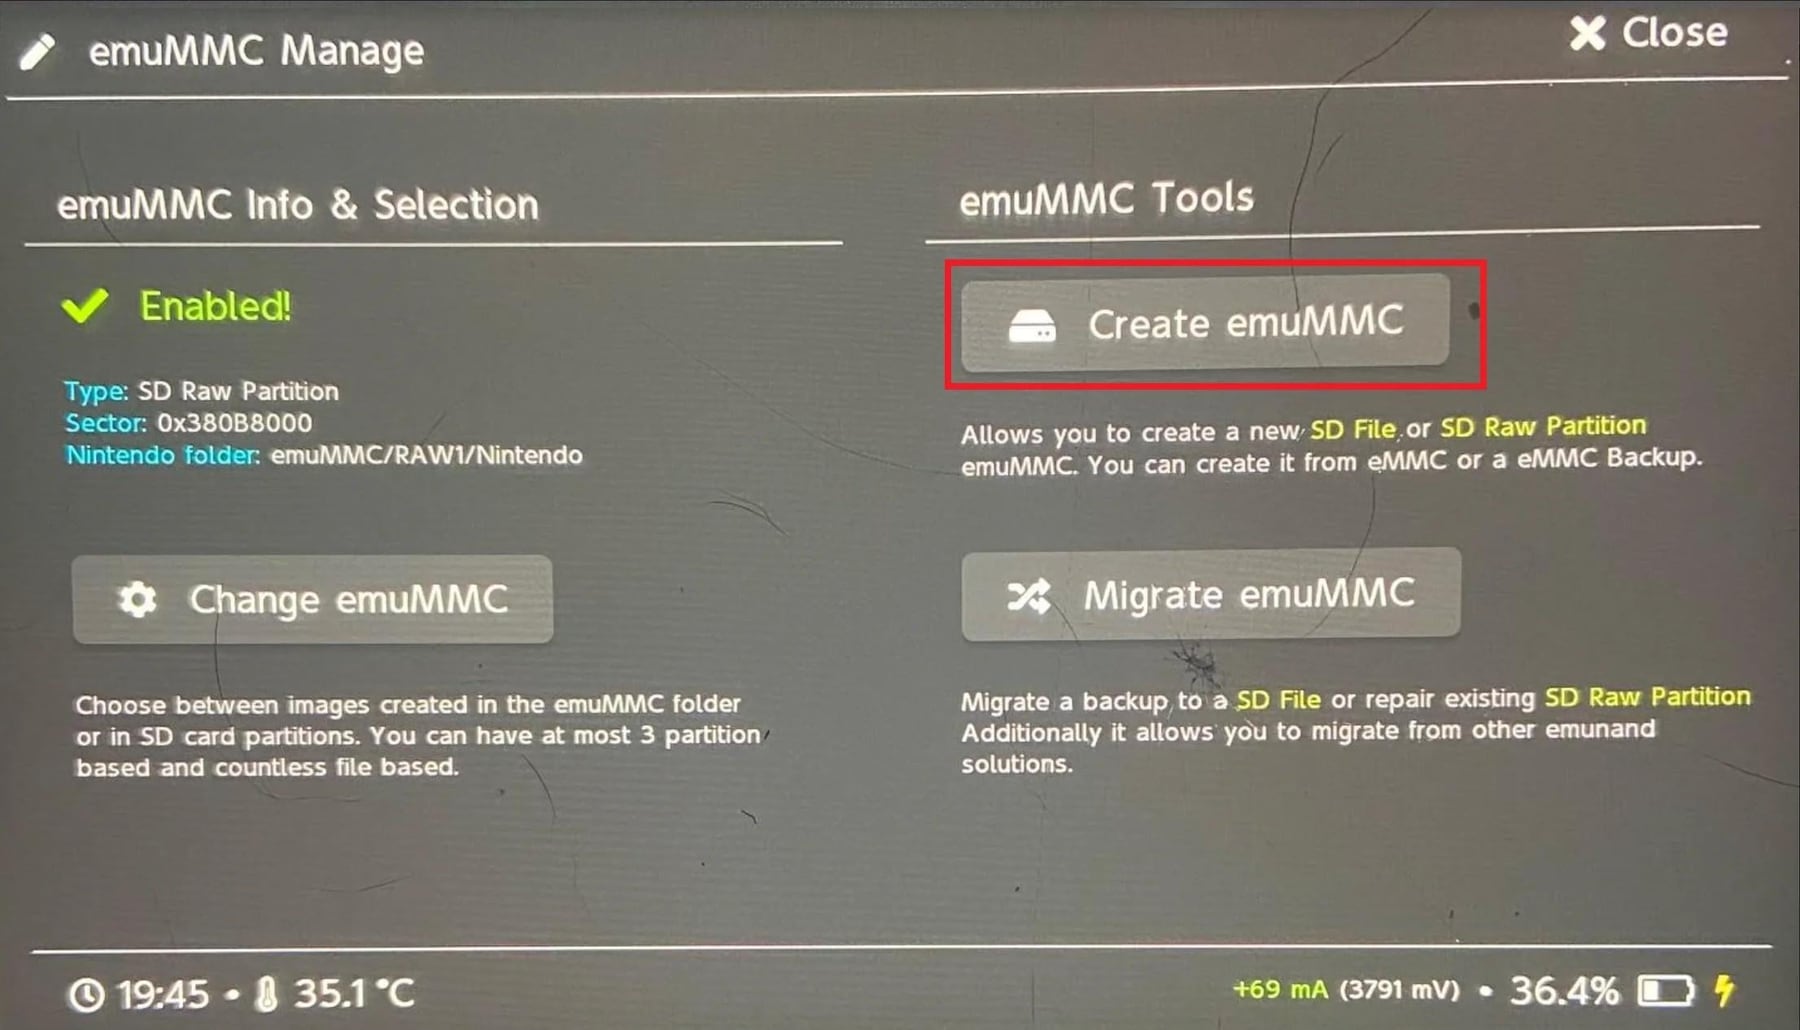
El exploitszog und nicht gut genug für Nintendo Switch 2: según informó el investigador de seguridad Sammy Hajhamid, fue posible ejecutar código propio en la consola mediante una falla informada en una aplicación oficial de la tienda de Nintendo.
El hallazgo fue publicado por el investigador conocido como pepsipu en su blog, junto con el código fuente. El método, denominado ns2jb, funciona con el firmware 23.0.1 y permite ejecutar programas propios, modificar juegos, copiar partidas guardadas y acceder a periféricos con permisos equivalentes a los de un módulo del sistema.
La implementación todavía tiene una limitación relevante: no es persistente. El exploit debe ser reactivado cada vez que se enciende la consola, por lo que no se comporta como una modificación permanente del dispositivo.
Una ruta distinta a la Initiallylkexpected browsers search
Hajhamidlab initially studied the console browser, which is based on WebKit and is often used in research into this type of vulnerability. Cuando esa vía no permitió una ejecución completa de código, el equipo cambió el foco hacia SmileBASIC 4, una aplicación de programación disponible en la tienda digital de Nintendo desde la época de la consola anterior y compatible con la Switch 2.
El asistente de inteligencia artificial Codex, de OpenAI, identificó en el intérprete de SmileBASIC 4 un error de desbordamiento numérico. Según el material, la falla permite leer y escribir en memoria más allá de los límites previstos y abre la puerta a obtener control sobre el sistema.
- El exploit se llama ns2jb.
- Funciona con el firmware 23.0.1.
- No es persistente y debe reactivarse en cada encendido.
- Permite ejecutar software no oficial, modificar juegos, copiar partidas guardadas y acceder a periféricos.
- El código fuente fue publicado junto con el hallazgo.
Para demostrar su alcance, Hajhamid modificó un juego exclusivo de la plataforma e incorporó personajes de otras franquicias entre los corredores. Los cambios fueron programados en un solo día, también con ayuda de inteligencia artificial, mientras que el desarrollo técnico del exploit carrying demandó cerca de dos semanas.
Durante las pruebas se utilizaron dos consolas conectadas a dispositivos JetKVM, que permiten que un software externo envíe comandos y capture la imagen por HDMI. Un interruptor inteligente por Bluetooth reiniciaba las consolas cuando colgaban. Hajhamid aclaró que una frase que circuló en redes como si fuera la orden exacta dada a la inteligencia artificial era solo un pie de foto en broma y no la instrucción real.
Otro investigador de la comunidad de seguridad, conocido como Gezine, revisó la publicación y confirmó su legitimidad. El caso deja una pregunta inevitable para Nintendo: quién autorizó que una aplicación de su tienda mantuviera una vulnerabilidad capaz de habilitar ejecuciones no oficiales en la Switch 2 y desde cuándo la empresa conocía el problema.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
La IA ya nos lee la mente: Meta creó un ‘casco’ para saber qué estamos pensando
Infinix Hot 50 Pro+: este teléfono ultradelgado y económico es la primera sorpresa de 2025
Escobar recibió en Seúl un premio internacional por aplicar inteligencia artificial en la gestión municipal